வங்கிகள் மற்றும் நிதி நிறுவனங்களில் ஏஐ (AI) முகவர்களைப் பயன்படுத்தி நடத்தப்படும் ஏபிஐ தாக்குதல்கள் மற்றும் CERT-In வழங்கிய அவசர வழிகாட்டுதல்கள் பற்றிய செய்தித் தொகுப்பு.
சென்னை / புதுதில்லி: செயற்கை நுண்ணறிவு (AI Agents) தொழில்நுட்பத்தைப் பயன்படுத்தி வங்கிகள், என்.பி.எஃப்.சி.க்கள் (NBFC) மற்றும் ஃபின்டெக் (Fintech) நிறுவனங்களின் நிதி வழங்கல் அமைப்புகள் மீது நடத்தப்படும் அதிநவீன சைபர் தாக்குதல்கள் குறித்து இந்திய சைபர் பாதுகாப்பு முகமைகள் பலத்த எச்சரிக்கை விடுத்துள்ளன.
மின்னணு மற்றும் தகவல் தொழில்நுட்ப அமைச்சகத்தின் கீழ் இயங்கும் CERT-In மற்றும் இந்திய சைபர் கிரைம் ஒருங்கிணைப்பு மையத்தின் (I4C) தேசிய சைபர் கிரைம் அச்சுறுத்தல் பகுப்பாய்வு பிரிவு (NCTAU) ஆகியவை இணைந்து இந்த முக்கியமான ஆலோசனையை வெளியிட்டுள்ளன.
இயந்திர வேகத்தில் நடக்கும் AI சைபர் தாக்குதல் – இயங்கும் முறை:
ஹேக்கர்கள் அதிநவீன ‘ஏஜென்டிக் AI’ (Agentic AI) கட்டமைப்புகளைப் பயன்படுத்தி எந்திர வேகத்தில் நிதி அமைப்புகளைச் சீர்குலைத்து, பல கோடி ரூபாய் மதிப்பிலான அங்கீகரிக்கப்படாத பரிவர்த்தனைகளைச் செய்கின்றனர்:
- பாதிக்கப்படக்கூடிய அமைப்புகளைக் கண்டறிதல்: இணையத்தில் பாதுகாப்பு புதுப்பிப்புகள் இல்லாத மென்பொருள்கள் (Unpatched Software) மற்றும் தவறாக உள்ளமைக்கப்பட்ட தகவல் தொழில்நுட்ப அமைப்புகளை முதலில் குறிவைக்கின்றனர்.
- API இடைமுகங்களைச் சுரண்டுதல்: நிறுவனத்தின் உள்கட்டமைப்பை அணுகியதும், தானியங்கி நிதி வழங்கல் அமைப்புகள் மற்றும் கட்டண ஏபிஐ-களை (Payment APIs) ஏஜென்ட் AI மூலம் முடக்குகின்றனர்.
- ‘கோவேறு கழுதை’ கணக்குகளுக்கு மாற்றம்: ஹேக்கர்கள் திருடிய பணத்தைப் பல்வேறு வங்கிகளில் உள்ள போலியான ‘மியூல்’ (Mule) கணக்குகளுக்கு உடனுக்குடன் மாற்றுகின்றனர்.
- உடனடிப் பணப் பரிமாற்றம்: IMPS அல்லது NEFT மூலம் பணத்தை அதிவேகமாக வேறு கணக்குகளுக்கு மாற்றிப் பணமாகப் பெறுகின்றனர்.
- தடயங்களை அழித்தல்: விசாரணை அமைப்புகள் தங்களைக் கண்டுபிடிக்க முடியாதபடி கணினிப் பதிவுகளை (Logs) உடனடியாக நீக்கித் தடயங்களை மறைக்கின்றனர்.
வங்கிகள் & ஃபின்டெக் நிறுவனங்களுக்குப் பிறப்பிக்கப்பட்ட முக்கிய உத்தரவுகள்:
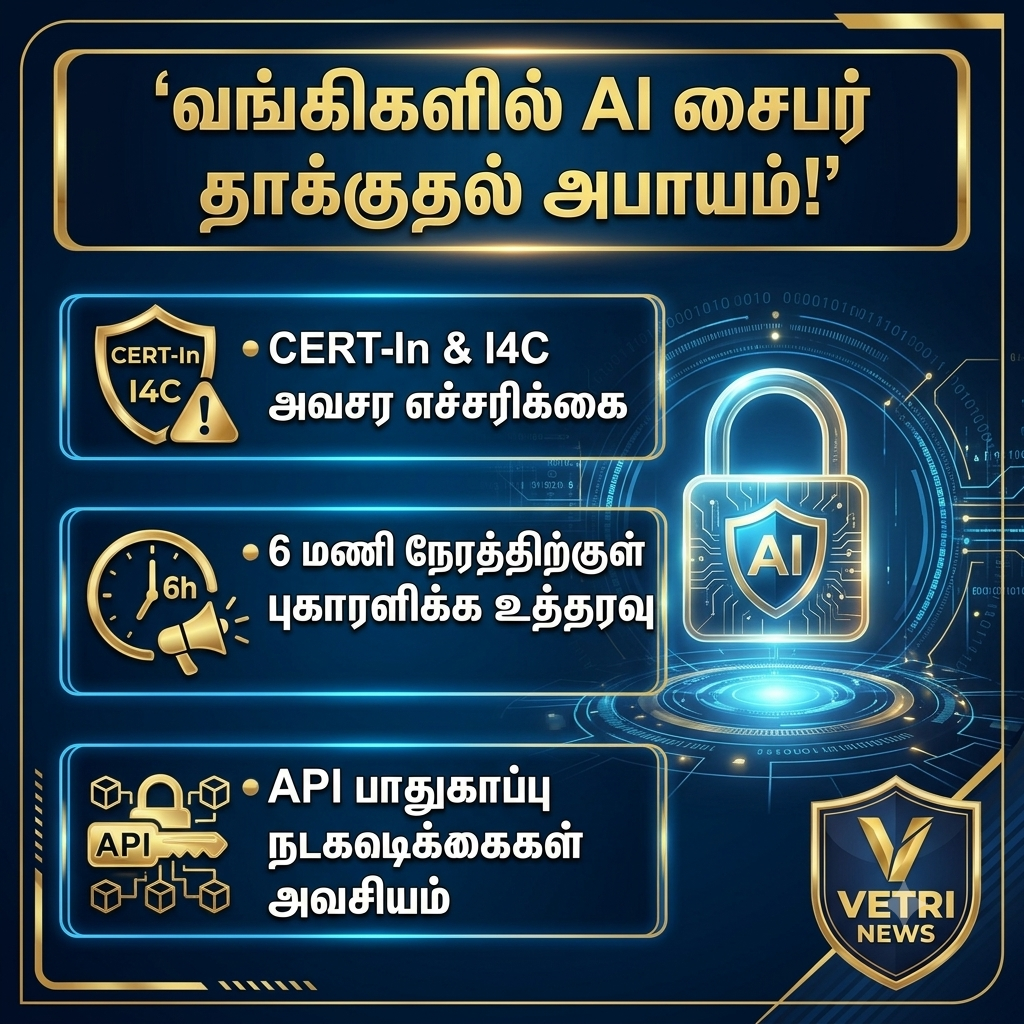
- 6 மணி நேரத்திற்குள் கட்டாயப் புகார்: எந்தவொரு சைபர் தாக்குதல் அல்லது சந்தேகத்திற்குரிய பரிவர்த்தனை கண்டறியப்பட்ட 6 மணி நேரத்திற்குள் CERT-In அமைப்பிற்கும், ரிசர்வ் வங்கியின் (RBI) ‘தக்ஷ்’ (Daksh) போர்ட்டல் வழியாகவும் கட்டாயம் அறிக்கையிட வேண்டும்.
- நிதி முடக்கம்: NBFC மற்றும் ஃபின்டெக் நிறுவனங்கள் NCRP-CFCFRMS இணையதளம் வாயிலாக I4C அமைப்பைத் தொடர்புகொண்டு, பாதிக்கப்பட்டவர்களின் பணத்தை உடனடியாக முடக்க நடவடிக்கை எடுக்க வேண்டும்.
- பயன்படுத்தாத API-களை நீக்குதல்: டிஜிட்டல் இடைமுகங்கள் மற்றும் கட்டண ஏபிஐ-களின் முழுப் பட்டியலைப் பராமரித்து, பழைய அல்லது பயன்படுத்தப்படாத சோதனை இடைமுகங்களை உடனடியாக அகற்ற வேண்டும்.
- பரிவர்த்தனை வரம்புகள்: தினசரி மற்றும் ஒரு பரிவர்த்தனைக்கான வரம்புகளை நிர்ணயிப்பதோடு, அசாதாரண வேகத்தில் நடக்கும் பரிவர்த்தனைகளைக் தீவிரமாகக் கண்காணிக்க வேண்டும்.
- சிவப்பு-குழு பயிற்சிகள் (Red-Teaming Exercises): AI மூலமாக நடத்தப்படும் இயந்திர வேகத் தாக்குதல்களைச் சமாளிக்க நிறுவனங்கள் அவ்வப்போது பாதுகாப்புப் பயிற்சிகளை நடத்தித் தங்களது பாதுகாப்பு செயல்பாட்டு மையங்களின் (SOC) திறனை உறுதி செய்ய வேண்டும்.
நிதி நிறுவனங்கள் தங்களின் இணையப் பாதுகாப்பை அவசரமாக வலுப்படுத்தவும், மே 2026-இல் CERT-In வெளியிட்ட ‘டிஜிட்டல் உள்கட்டமைப்பு பாதுகாப்பு வரைபடத்தைப்’ பின்பற்றிச் செயல்படவும் அறிவுறுத்தப்பட்டுள்ளன.
About the Author