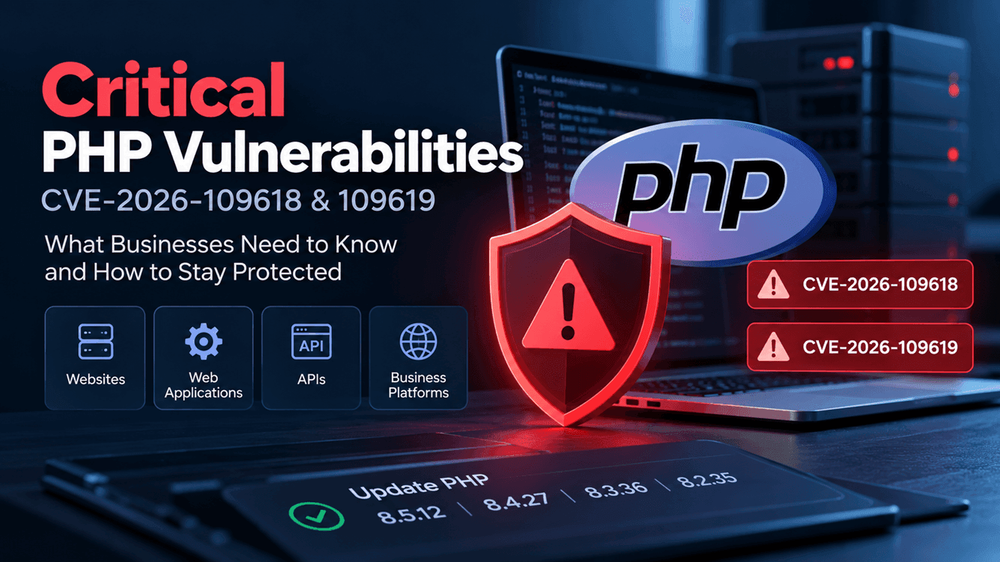
உலகளாவிய PHP சைபர் பாதுகாப்பு எச்சரிக்கை
புதுடெல்லி: உலகெங்கிலும் உள்ள கோடிக்கணக்கான இணையதளங்கள் மற்றும் ஆன்லைன் சேவைகளை இயக்கும் ‘PHP’ நிரலாக்க மொழியில் (Programming Language) கண்டறியப்பட்ட இரண்டு கடுமையான பாதுகாப்பு குறைபாடுகள் உலகளாவிய சைபர் பாதுகாப்பு அச்சுறுத்தலை ஏற்படுத்தியுள்ளன. இதனையடுத்து, முன்னெச்சரிக்கை நடவடிக்கையாகப் பல்வேறு நாடுகளின் அரசு இணையதளங்கள் மற்றும் ஆன்லைன் சேவைகள் தற்காலிகமாகப் பணிநிறுத்தம் செய்யப்பட்டுள்ளன.
என்ன நடந்தது? (CVE-2026-109618 & CVE-2026-109619):
PHP மொழியின் நினைவகப் பகுதியில் (Memory Corruption) கண்டறியப்பட்ட இந்த அச்சுறுத்தல் குறைபாடுகளுக்கு CVE-2026-109618 மற்றும் CVE-2026-109619 எனப் பெயரிடப்பட்டுள்ளது. இதன் மூலம், ஹேக்கர்கள் எந்தவித உள்நுழைவுத் அனுமதியும் (Authentication) இன்றி, தொலைவிடத்திலிருந்து தீங்கிழைக்கும் குறியீடுகளை (Remote Code Execution) இயக்கி, சேவையகங்களைக் கைப்பற்ற முடியும்.
முக்கிய அம்சங்கள் & பாதிப்புகள்:
- அரசு இணையதளங்கள் ஆஃப்லைன்: முன்எச்சரிக்கை நடவடிக்கையாகப் பல நாடுகளின் அரசு மற்றும் பொதுத் துறை இணையதளங்கள் தற்காலிகமாக ஆஃப்லைனில் கொண்டு செல்லப்பட்டுள்ளன. (குறிப்பு: இணையதளம் ஆஃப்லைனில் இருப்பது அது ஹேக் செய்யப்பட்டுவிட்டது என்று அர்த்தமல்ல, முன்னெச்சரிக்கை பாதுகாப்புச் சோதனையே காரணம்).
- செயற்கை நுண்ணறிவின் (AI) பங்கு: OpenAI உதவியுடன் சைபர் பாதுகாப்பு ஆராய்ச்சியாளர்கள் AI தொழில்நுட்பத்தைப் பயன்படுத்தி இந்த ஆபத்தான PHP குறைபாட்டை விரைவாகக் கண்டறிந்துள்ளனர்.
- CERT-In அவசர எச்சரிக்கை: இந்திய கணினி அவசரக்கால மீட்புக் குழு (CERT-In) அக்டோபர் 22 அன்று வெளியிட்ட அறிக்கையில், இந்தியாவில் உள்ள PHP சார்ந்த சேவையகங்கள் உடனடியாகப் பாதுகாப்புப் புதுப்பிப்புகளைப் (Security Patches) பயன்படுத்த வேண்டும் என எச்சரித்துள்ளது.
வலைத்தள நிர்வாகிகள் மற்றும் மக்களுக்கு வழிகாட்டுதல்:
- வலைத்தள உரிமையாளர்கள் (Website Administrators): PHP மேம்பாட்டுக் குழு அக்டோபர் 21 அன்று வெளியிட்டுள்ள புதிய செக்யூரிட்டி அப்டேட்டுகளை உடனடியாகத் தங்களின் சேவையகங்களில் நிறுவி, பாதுகாப்பை உறுதி செய்ய வேண்டும்.
- பொதுமக்களுக்கு (General Users): தனிப்பட்ட பயனர்களின் தரவுகள் நேரடியாகப் பாதிக்கப்பட்டதாக ஆதாரங்கள் இல்லை. எனினும், சந்தேகத்திற்குரிய மின்னஞ்சல் இணைப்புகளைக் கிளிக் செய்வதைத் தவிர்க்கவும், வலுவான கடவுச்சொல் மற்றும் இருகாரணி காரணி அங்கீகாரத்தை (2FA) பயன்படுத்தவும் அறிவுறுத்தப்படுகிறார்கள்.
About the Author